Учёные Университета «Сириус» показали дыры в секретных данных


«День Q» — это гипотетический момент в будущем, когда квантовые компьютеры станут достаточно мощными и стабильными, чтобы взломать современные алгоритмы асимметричного шифрования, на которых сегодня держатся глобальная кибербезопасность, банковские транзакции, интернет-трафик и конфиденциальные данные. Учёные призывают готовиться к этому событию уже сейчас, чтобы избежать серьезных последствий.
Российские учёные проверили 78 тысяч уязвимостей криптографических примитивов чувствительных цифровых платформ и приложений «Экономики данных» России и выяснили, что злоумышленники уже сейчас атакуют именно те из них, которые станут критически опасными в квантовую эпоху. Чтобы помочь инженерам-практикам в области кибербезопасности, они создали QRI — квантовый индекс риска, который показывает, какие «дыры» в кибербезопасности упомянутых платформ и приложений нужно закрывать в первую очередь. Чем выше числовой индекс расчета, тем опаснее дыра в безопасности с учётом будущих квантовых угроз.
Одна из стратегий злоумышленников — «собери сейчас, расшифруй потом» (Harvest Now, Decrypt Later, HNDL). Когда зашифрованный архив похищается сегодня и хранится пять-десять лет, то есть до тех пор, когда новые технологии, в частности квантовый компьютер, позволит взломать шифр и получить доступ к засекреченной информации. Например, это могут быть медицинские карты, чертежи, дипломатическая переписка. Для многих из этих данных конфиденциальность актуальна десятилетиями, то есть гораздо дольше, чем предполагаемые сроки создания мощного квантового компьютера. И закрывать эту возможность нужно уже сегодня.
 Развитие технологий серьезно повышает требования к кибербезопасности
Фото: © Digineer Station / Shutterstock / FotoDom
Классические системы оценки уязвимостей, такие как CVSS, показывают, насколько опасны дыры в безопасности прямо сейчас. Система оценки EPSS предсказывает, какова вероятность, что хакеры используют похищенную информацию в ближайшие 30 дней. Но ни та, ни другая не учитывают квантовые риски, которые могут проявиться через десятки лет. Новая формула оценки учитывает три пункта:
- насколько уязвимость опасна прямо сейчас, как её оценивает классическая система CVSS;
- уязвимость к квантовым алгоритмам Шора и Гровера (Quantum Factor), то есть то, насколько шифр уязвим к будущему квантовому компьютеру;
- насколько эта уязвимость привлекательна для стратегии «собери сейчас, расшифруй потом» (HNDL Score), а именно можно ли перехватить данные и хранить их «до лучших времен».
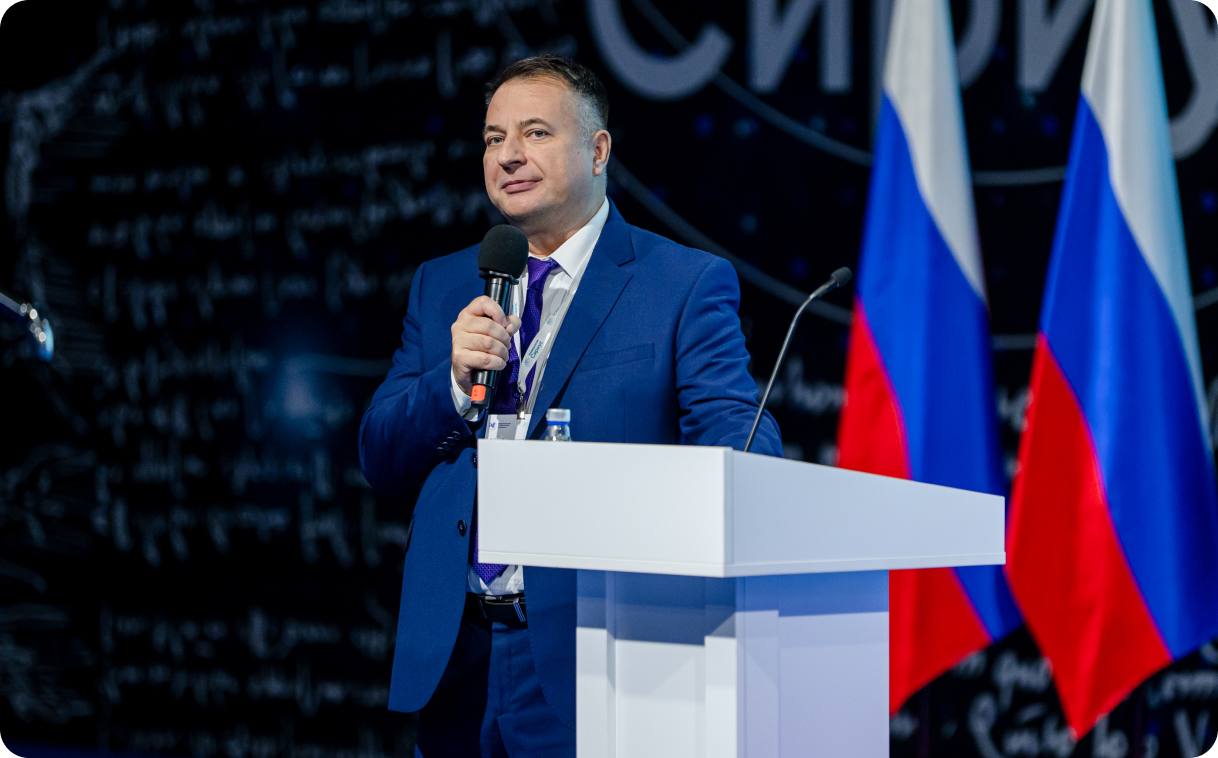 Руководитель группы Научного центра Информационных технологий и искусственного интеллекта Университета «Сириус» Сергей Петренко
Фото: © Медиадом «Сириус» / Денис Пискарев
«Разработанный нами Квантовый индекс риска (QRI) — это не просто красивая абстракция. Мы эмпирически доказали на массиве данных за 10 лет, что злоумышленники уже сейчас целенаправленно эксплуатируют уязвимости, которые станут ключевыми целями для квантовых компьютеров в будущем. Наш индекс дает организациям математически обоснованный инструмент, чтобы начать превентивную защиту стратегических государственных и коммерческих данных уже сегодня, не дожидаясь появления мощных квантовых вычислителей», — говорит руководитель группы Научного центра Информационных технологий и искусственного интеллекта Университета «Сириус» Сергей Петренко.
Во время исследования участники проекта выявили и тревожную тенденцию: количество криптографических уязвимостей растет в среднем на 11 % в год. За девять лет их число выросло в 5,6 раза — с 2593 в 2016 году до 14 523 в 2025-м. А уязвимостей, чувствительных к алгоритму Шора, стало больше на 8,8 % в год. Это значит, что поверхность для квантовых атак расширяется быстрее, чем идет переход на постквантовую криптографию.
Особого внимания сегодня требуют те данные, которые не теряют своей ценности с годами. Это государственный и оборонно-промышленный сектор, здравоохранение и фармакология, а также финансовый сектор и блокчейн.